
18 Novembre 2025
Nuovo phishing con l’uso improprio del nome del direttore dell’Agenzia
Lo schema utilizzato è ricorrente: una figura autorevole segnala presunte irregolarità che comporterebbero blocchi o restrizioni, da rimuovere previo pagamento anticipato
Segnalato un ennesimo tentativo di truffa ai danni dei cittadini. Oggi si tratta di e-mail che sfruttano indebitamente il nome dell’Agenzia stessa e del suo direttore, con l’obiettivo di ottenere pagamenti non dovuti. In tali comunicazioni, attribuite falsamente al direttore, vengono indicate presunte irregolarità legate a investimenti in criptovalute. Ecco un esempio:
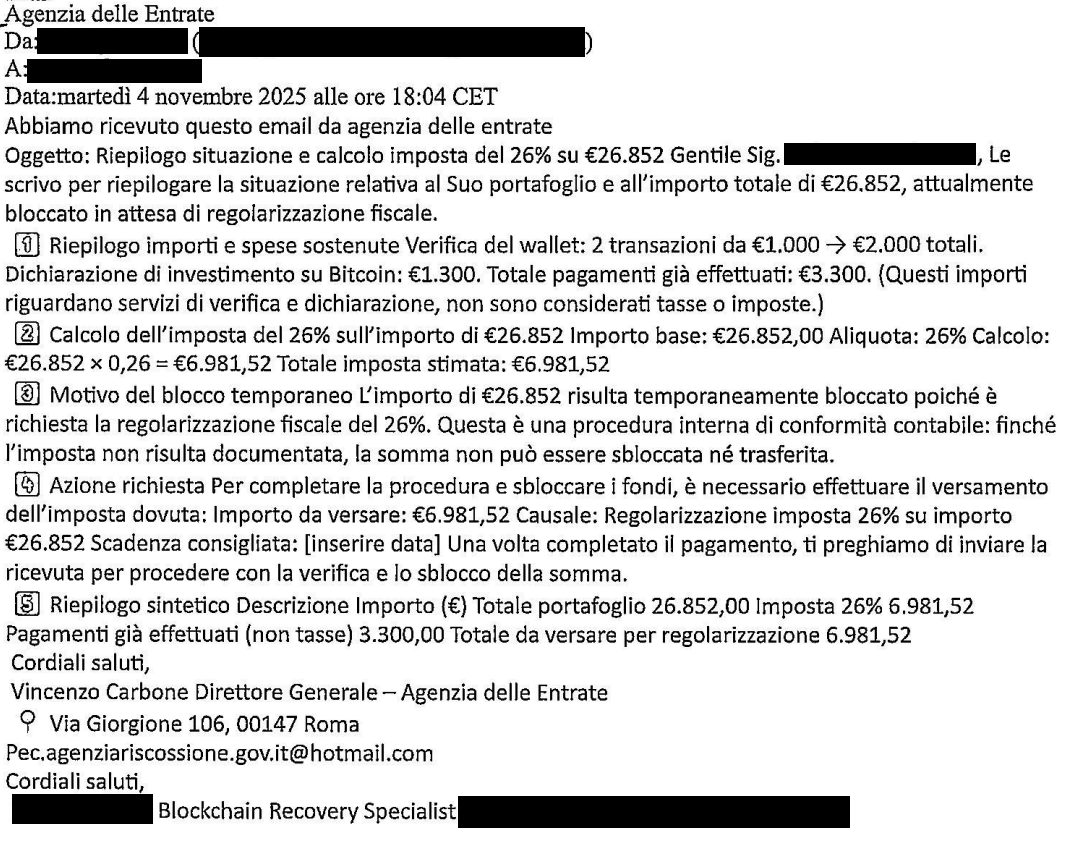
Nel testo si fa riferimento a due presunte transazioni, descritte come “verifica del wallet”, ma prive di elementi utili a una reale verifica: non sono presenti codici identificativi, date, né dettagli su piattaforme o documentazione. Queste transazioni vengono utilizzate come pretesto per richiedere somme di denaro, sebbene non esista alcuna procedura automatica di verifica dei wallet cripto da parte dell’Agenzia delle entrate. La restante parte del messaggio appare volutamente poco chiara, con l’intento di indurre un utente inesperto a seguire le istruzioni indicate.
Lo schema utilizzato è ricorrente: una figura autorevole segnala presunte irregolarità che comporterebbero blocchi o restrizioni, da rimuovere previo pagamento anticipato. Le modalità di pagamento vengono solitamente fornite in un secondo momento, dopo l’avvio del contatto.
L’Agenzia invita i cittadini a prestare attenzione e a eliminare immediatamente eventuali e-mail simili. Per dubbi relativi agli obblighi fiscali sulle criptovalute, si consiglia di consultare il sito ufficiale dell’Agenzia delle entrate, rivolgersi all’ufficio territorialmente competente o a un intermediario di fiducia.
Come nelle altre frequenti occasioni, inoltre, dichiara di non avere alcun legame con queste comunicazioni. In caso di incertezza sulla veridicità di un messaggio ricevuto, consiglia di effettuare una verifica preliminare consultando la sezione “Focus sul phishing” del portale istituzionale, oppure di contattare direttamente gli uffici territoriali o i recapiti disponibili sul sito.
Ultimi articoli
Normativa e prassi 23 Ottobre 2026
Ravvedimento e concordato: le regole per sanare gli anni passati
L’opzione per regolarizzare le annualità dal 2020 al 2023 può essere esercitata dal 1° gennaio al 15 marzo 2027 Con un provvedimento del 23 ottobre 2026, il direttore dell’Agenzia delle entrate ha definito modalità e termini per accedere al ravvedimento speciale previsto dall’articolo 29 del Dlgs n.
Normativa e prassi 23 Ottobre 2026
Erasmus Mundus, borsa senza Irpef Il master Ue supera il test fiscale
Con la risposta a interpello n. 187/2026, l’Amministrazione riconosce la continuità tra i programmi europei Erasmus+ e Emjm e conclude per l’esenzione dal prelievo sul reddito Borse per master internazionali: riconosciuta l’esenzione Irpef dei sostegni economici erogati agli studenti delle università e delle istituzioni di alta formazione artistica, musicale e coreutica (Afam) per l’intera durata del programma Erasmus+.
Normativa e prassi 23 Ottobre 2026
Gmt: conta il bilancio approvato. Oic 34 rilevante solo a confronto
Le rettifiche derivanti dai nuovi criteri di contabilizzazione non incidono sulla verifica dei requisiti previsti dalla disciplina internazionale, per l’applicazione della global minimum tax In caso di adozione del nuovo principio contabile Oic 34, la rideterminazione retroattiva dei ricavi non può essere utilizzata per modificare l’esito della verifica della soglia dimensionale richiesta dalla disciplina della global minimum tax (Gmt).
Attualità 23 Ottobre 2026
Phishing: false regolarizzazioni sulla dichiarazione dei redditi
Una finta comunicazione dell’Agenzia, che arriva via mail, induce i destinatari a fare dei pagamenti online per saldare presunti importi dovuti L’Agenzia delle entrate, con l’avviso del 23 ottobre 2026, mette in guarda i contribuenti su una campagna di phishing veicolata tramite mail che utilizza indebitamente il nome e l’immagine dell’Amministrazione finanziaria per indurre i destinatari a effettuare pagamenti non dovuti.