
30 Marzo 2026
Furto delle credenziali Spid: un altro caso di phishing
L’Agenzia raccomanda di prestare massima attenzione qualora si ricevessero mail in cui vengono richieste le proprie credenziali e invita gli utenti a cestinarle immediatamente
L’Agenzia delle entrate, con l’avviso del 30 marzo 2026, mette in guardia sulle diverse campagne di phishing in atto a tema Spid (sistema pubblico di identità digitale). Le truffe online, da parte di malevoli digitali, cercano di sfruttare indebitamente alcuni loghi ufficiali dell’Agenzia delle entrate, Spid e AgID (Agenzia per l’Italia Digitale) con l’intento di impadronirsi delle credenziali delle ignare vittime tramite mail. Nel testo è presente un link che rimanda a un sito creato ad hoc che a prima vista può sembrare simile a quello dell’Agenzia come nel caso di https[://]agenziadelleentrate[.]live/, mentre altri inseriscono il riferimento alle Entrate in un modulo del sito, come nel caso di hxxps[://]wp-dev[.]typhur[.]com/agenziaentrate/.
Gli elementi caratterizzanti di queste campagne sono:
- la richiesta di credenziali
- l’utilizzo di domini che richiamano l’Agenzia delle entrate
- abuso di loghi ufficiali.
Riportiamo di seguito due esempi:
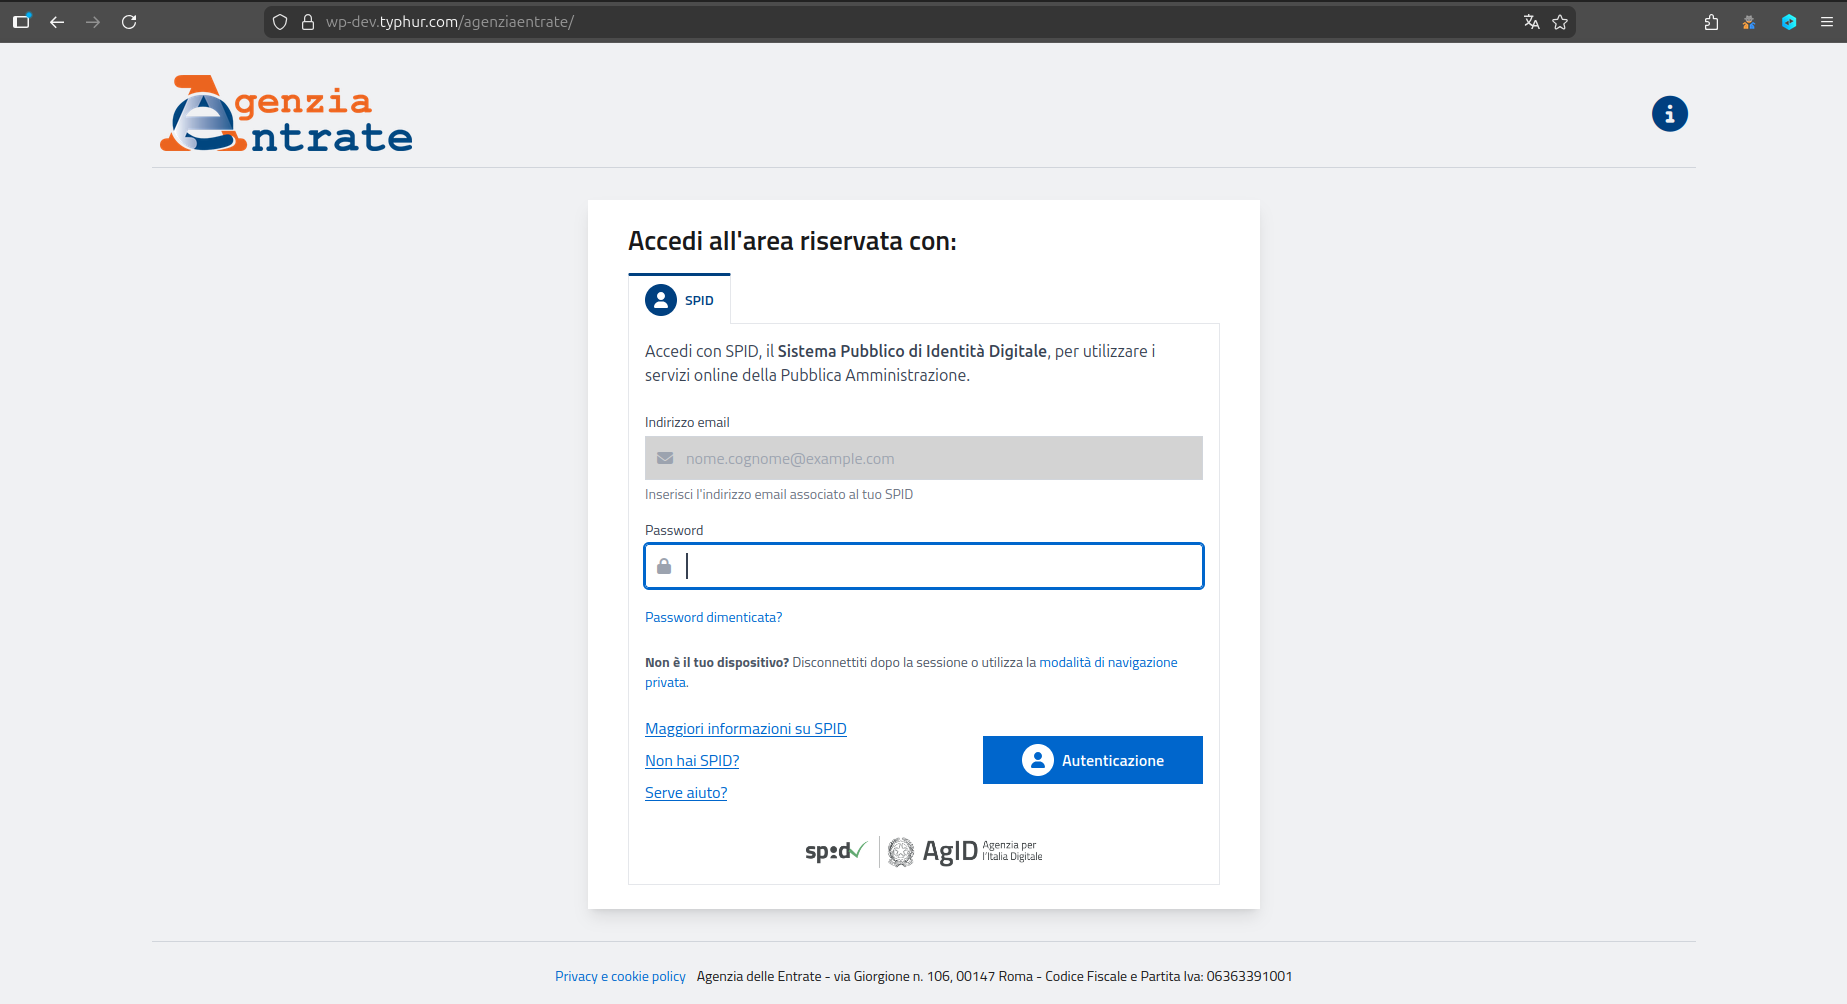
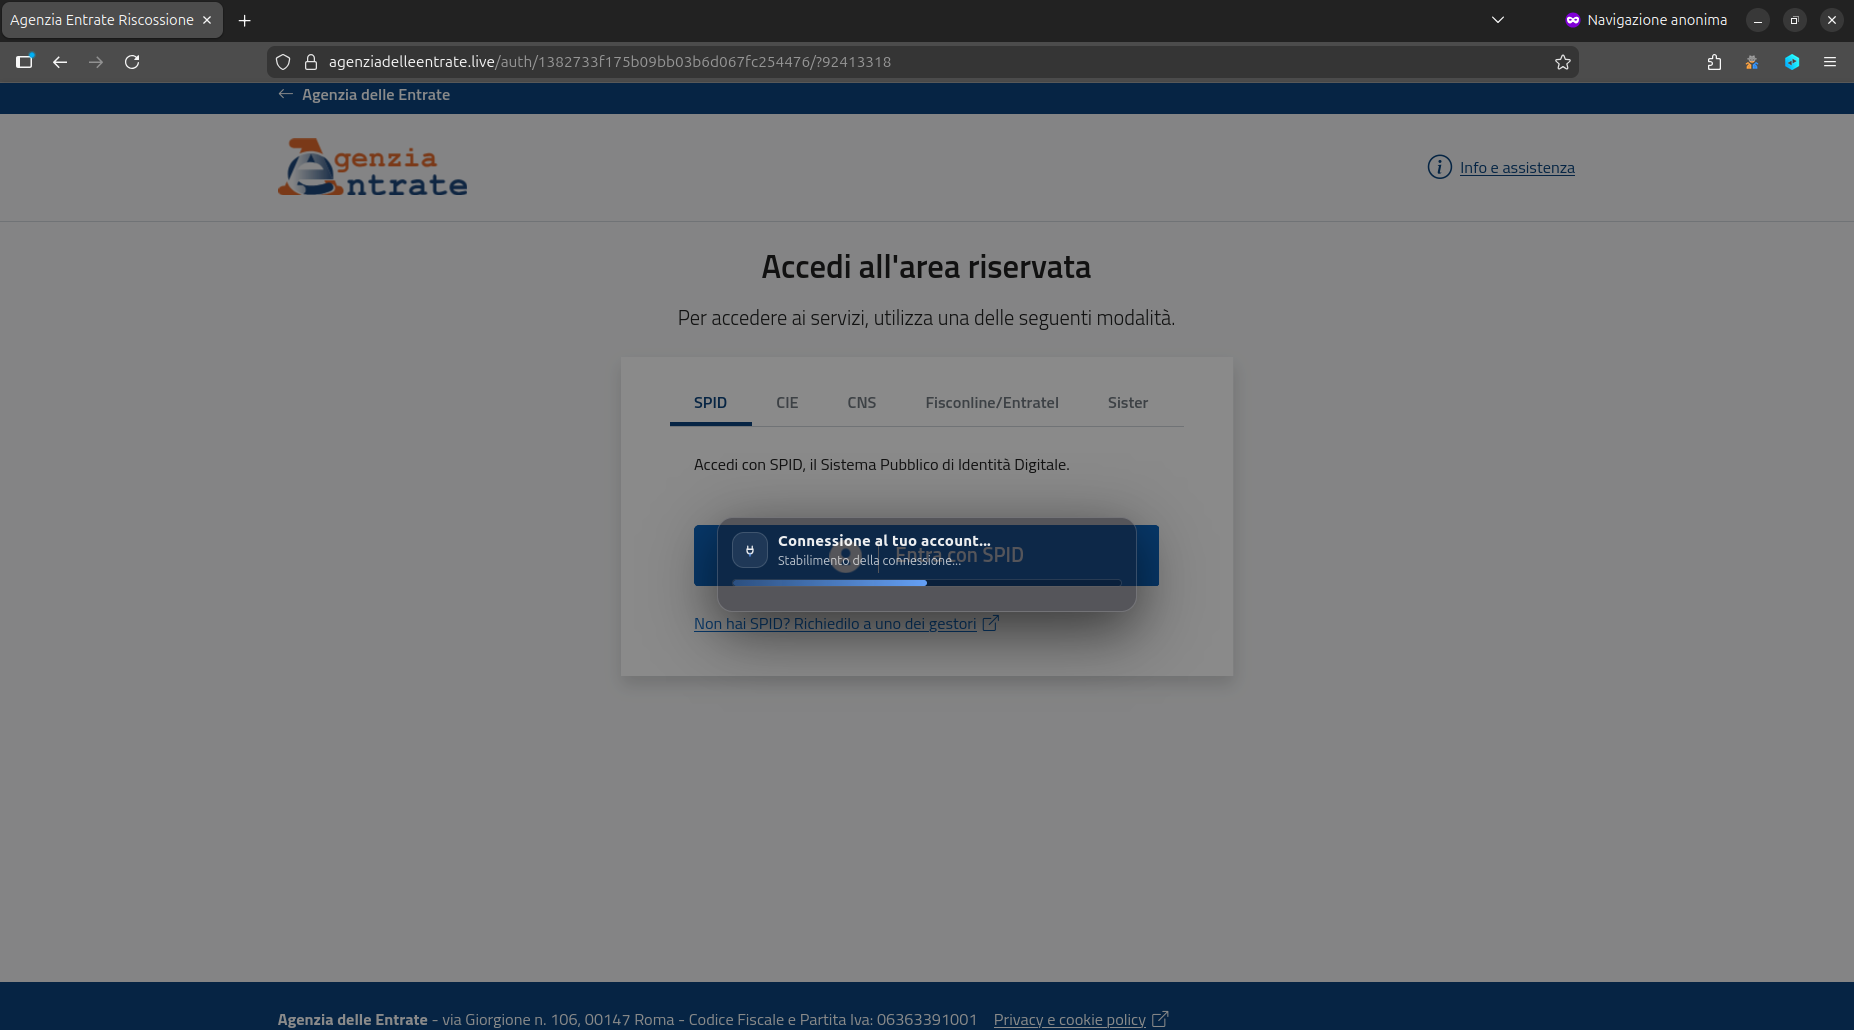
Come si evince dagli screenshot, al destinatario viene chiesto di inserire la propria password mentre l’indirizzo mail risulta già precompilato tramite personalizzazione del link.
L’Agenzia raccomanda come sempre di prestare massima attenzione qualora si ricevessero mail del genere e invita gli utenti a cestinarle immediatamente.
L’Agenzia disconosce queste comunicazioni, alle quali si dichiara totalmente estranea. In caso di dubbi sulla veridicità di una comunicazione ricevuta, il consiglio è di effettuare una verifica preliminare consultando la pagina “Focus sul phishing” del portale istituzionale delle Entrate, oppure rivolgendosi ai contatti reperibili sempre sul portale istituzionale www.agenziaentrate.gov.it o direttamente all’Ufficio territorialmente competente.
Ultimi articoli
Normativa e prassi 23 Ottobre 2026
Ravvedimento e concordato: le regole per sanare gli anni passati
L’opzione per regolarizzare le annualità dal 2020 al 2023 può essere esercitata dal 1° gennaio al 15 marzo 2027 Con un provvedimento del 23 ottobre 2026, il direttore dell’Agenzia delle entrate ha definito modalità e termini per accedere al ravvedimento speciale previsto dall’articolo 29 del Dlgs n.
Normativa e prassi 23 Ottobre 2026
Erasmus Mundus, borsa senza Irpef Il master Ue supera il test fiscale
Con la risposta a interpello n. 187/2026, l’Amministrazione riconosce la continuità tra i programmi europei Erasmus+ e Emjm e conclude per l’esenzione dal prelievo sul reddito Borse per master internazionali: riconosciuta l’esenzione Irpef dei sostegni economici erogati agli studenti delle università e delle istituzioni di alta formazione artistica, musicale e coreutica (Afam) per l’intera durata del programma Erasmus+.
Normativa e prassi 23 Ottobre 2026
Gmt: conta il bilancio approvato. Oic 34 rilevante solo a confronto
Le rettifiche derivanti dai nuovi criteri di contabilizzazione non incidono sulla verifica dei requisiti previsti dalla disciplina internazionale, per l’applicazione della global minimum tax In caso di adozione del nuovo principio contabile Oic 34, la rideterminazione retroattiva dei ricavi non può essere utilizzata per modificare l’esito della verifica della soglia dimensionale richiesta dalla disciplina della global minimum tax (Gmt).
Attualità 23 Ottobre 2026
Phishing: false regolarizzazioni sulla dichiarazione dei redditi
Una finta comunicazione dell’Agenzia, che arriva via mail, induce i destinatari a fare dei pagamenti online per saldare presunti importi dovuti L’Agenzia delle entrate, con l’avviso del 23 ottobre 2026, mette in guarda i contribuenti su una campagna di phishing veicolata tramite mail che utilizza indebitamente il nome e l’immagine dell’Amministrazione finanziaria per indurre i destinatari a effettuare pagamenti non dovuti.